


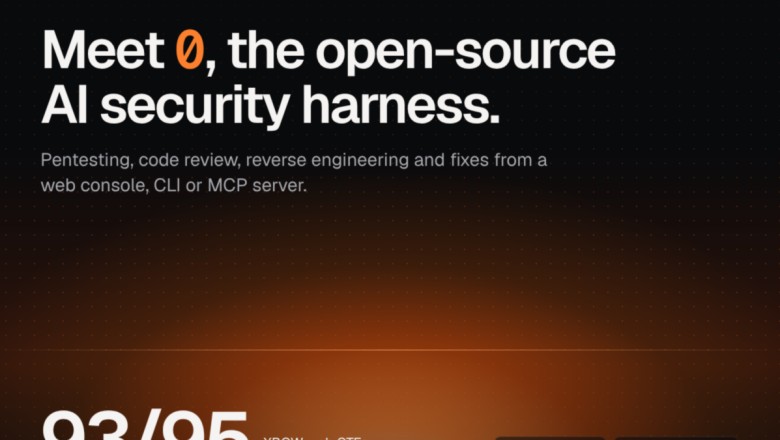
A 0sec Labs, startup sediada em Zurique e apoiada pela Y Combinator, lançou o 0, um harness de segurança em inteligência artificial de código aberto. A ferramenta funciona como uma camada de orquestração para modelos de linguagem e ferramentas de segurança, permitindo automatizar testes de vulnerabilidades, testes de intrusão e engenharia reversa em alvos autorizados, a partir de um console local.
O 0 não é um modelo de inteligência artificial, mas uma estrutura que coordena diferentes recursos. O usuário pode conectar provedores como OpenAI, Anthropic, DeepSeek e Azure, além de runtimes compatíveis com Claude, Codex e Gemini. A partir dessas conexões, é possível executar fluxos de trabalho voltados à investigação de falhas, revisão de código e geração de correções.
A 0sec Labs descreve o sistema como um “harness multi-modelo autoevolutivo”. Na prática, a plataforma combina agentes baseados em modelos de linguagem com ferramentas tradicionais de segurança, formando pipelines que abrangem desde a detecção de vulnerabilidades até a comprovação de seus impactos.
O acesso pode ocorrer por três meios: um console web local, aberto diretamente no navegador após a instalação; uma interface de linha de comando, destinada a fluxos de desenvolvimento em terminal; e um servidor MCP, voltado a integrações avançadas. O console reúne recursos como chat, fila de tarefas, quadro de descobertas, modelos de fluxo, habilidades e memória para repetir investigações com poucos cliques.
Um dos diferenciais anunciados é a instalação por meio de um único script, que inicia o console no navegador local sem exigir a criação de uma conta. O projeto tem código aberto, licença permissiva e pode ser executado integralmente em infraestrutura própria, característica que pode atender equipes com requisitos rigorosos de segurança e privacidade.
O custo de utilização está concentrado nos modelos conectados à plataforma. Na documentação técnica, a 0sec Labs informa que o custo registrado foi de aproximadamente US$ 5,20 por desafio XBOW resolvido, valor apresentado como referência para investigações complexas conduzidas pelos agentes.
A arquitetura do harness é orientada pela regra “reproduzir antes de confiar”. Antes de considerar uma vulnerabilidade como confirmada, o sistema tenta reproduzir o comportamento suspeito com ferramentas concretas, em uma abordagem destinada a reduzir falsos positivos.
Nos testes de intrusão em aplicações web, o 0 utiliza uma abordagem “shell-first”. Em vez de depender de uma suíte fixa, os agentes recorrem ao bash e a ferramentas como curl, Python 3 e sqlmap. Dessa forma, podem construir provas de conceito passo a passo e classificar as evidências em uma escala que vai de descoberta candidata a impacto comprovado.
Para a análise de binários compilados, o harness utiliza o motor 0verse, incluído no próprio repositório. A ferramenta integra recursos de engenharia reversa e fuzzing, como Ghidra, angr e AFL++, e disponibiliza, por meio de um servidor MCP local, nove ferramentas para escaneamento, triagem, comprovação de vulnerabilidades e geração de relatórios.
Desenvolvedores também podem operar agentes de codificação pela interface de linha de comando, com comandos para listar e executar fluxos de trabalho. A proposta inclui automatizar desde revisões de trechos específicos de código até varreduras completas em serviços e componentes críticos.
O lançamento pode afetar as rotinas de equipes de desenvolvimento de software, segurança da informação e pesquisa em cibersegurança. Ao reunir a coordenação de múltiplos modelos de linguagem e ferramentas tradicionais em uma única plataforma, o harness busca facilitar a criação de rotinas automatizadas de testes, inclusive em ambientes corporativos fechados.
Entre os resultados divulgados pela 0sec Labs estão a descoberta e a publicação de mais de 30 vulnerabilidades de dia zero no kernel Linux, em subsistemas como Bluetooth, NFC, mac802154, TIPC e mlx5e. A empresa também cita falhas encontradas em bibliotecas como jsonata, node-forge, protobuf.js e Wireshark. Esses casos são apresentados pela startup como demonstração da capacidade prática do sistema.
O projeto é gratuito, mas o uso dos modelos gera custos cobrados pelos provedores escolhidos. Para organizações que não desejam manter a infraestrutura local, a startup desenvolve o 0cloud, uma versão hospedada do harness que está em lista de espera. O modelo comercial divulgado prevê US$ 100 em créditos de teste e cobrança de US$ 5 por teste de segurança realizado em pull requests.
O 0 faz parte de uma tendência de uso de inteligência artificial em cibersegurança, na qual os modelos de linguagem deixam de atuar apenas como assistentes de programação e passam a participar de testes de intrusão, análise de binários e investigação de incidentes. A 0sec Labs aposta que uma estrutura aberta e extensível permita à comunidade criar e compartilhar modelos de fluxo, habilidades e integrações.
Com execução local, sem login obrigatório, e repositório disponível no GitHub, o projeto é direcionado a empresas com exigências de conformidade e a pesquisadores independentes. A expectativa da startup é formar um ecossistema colaborativo em torno da ferramenta, com compartilhamento de fluxos de trabalho, contribuições para o código e utilização em pesquisas acadêmicas.
O avanço de soluções desse tipo também aumenta a pressão sobre fornecedores proprietários de segurança para ampliar a transparência sobre o uso de inteligência artificial em suas ferramentas. Ao mesmo tempo, regulações em discussão sobre a utilização de modelos de linguagem em cibersegurança podem influenciar os próximos passos da 0sec Labs e de outras plataformas automatizadas de testes de segurança.
Fonte: Miraí Broadcast
.gif)
.gif)


Facebook