

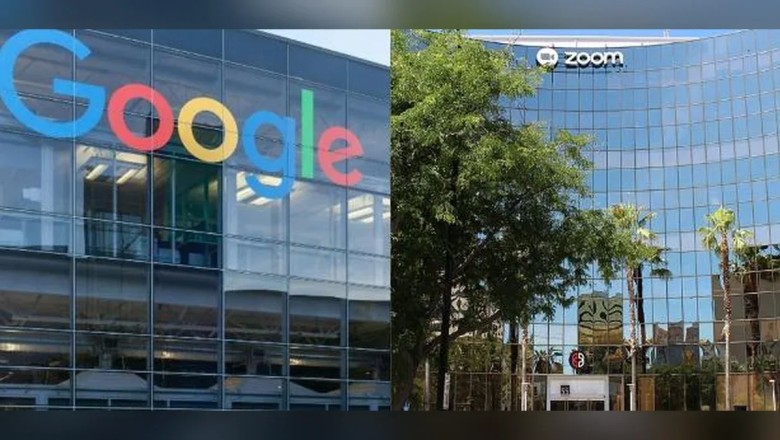
Uma vulnerabilidade antiga no Ghostscript, programa usado para processar imagens e documentos, foi descoberta com auxílio de inteligência artificial e já foi corrigida. Batizada de Upload2Shell, a falha permitia a execução remota de código malicioso em sistemas do Google, do Zoom e de milhares de outras empresas que utilizam o software.
A vulnerabilidade explorava a forma como o Ghostscript, criado há 38 anos, processa arquivos com fontes personalizadas. Ao enviar um documento especialmente preparado, um invasor poderia fazer o programa executar código malicioso no servidor que recebesse o arquivo, abrindo caminho para assumir o controle da máquina ou acessar dados sensíveis.
Esse tipo de ataque é considerado crítico na área de segurança digital porque pode ocorrer sem qualquer interação do usuário além do envio do arquivo comprometido. No caso da Upload2Shell, bastava que o sistema de uma empresa usasse o Ghostscript para converter ou exibir o documento contaminado.
O programa está incorporado a diversos serviços on-line, incluindo rotinas internas do Google e do Zoom voltadas ao tratamento de imagens e arquivos PDF. Por isso, a vulnerabilidade poderia atingir silenciosamente uma infraestrutura utilizada em escala global. “A falha Upload2Shell poderia permitir a invasão de sistemas do Google e do Zoom”, afirmou Paulos Yibelo, pesquisador de segurança digital responsável pela descoberta.
Yibelo identificou o problema ao usar inteligência artificial para analisar como diferentes serviços on-line lidam com arquivos enviados por usuários. A tecnologia ajudou a gerar, modificar e examinar automaticamente documentos com características incomuns, como combinações específicas de imagens e fontes personalizadas, até que fossem identificados comportamentos suspeitos durante o processamento.
A partir desses indícios, o pesquisador rastreou a origem do problema até o Ghostscript, componente de conversão de imagens presente na infraestrutura de grandes empresas de tecnologia. A automação acelerou testes que poderiam levar muito mais tempo se fossem realizados manualmente, o que contribuiu para revelar uma falha que permaneceu sem detecção durante décadas.
Na prática, um arquivo aparentemente inofensivo, como um PDF ou uma imagem enviada a um serviço de nuvem, poderia funcionar como porta de entrada para um ataque. Quando processado por sistemas dependentes do Ghostscript, o documento acionaria o código malicioso inserido na fonte personalizada.
Entre os possíveis impactos estavam o roubo de dados armazenados em servidores, o sequestro de contas corporativas, a interrupção de serviços e o uso da infraestrutura comprometida para invadir outras redes. Como Google e Zoom são amplamente utilizados por empresas e usuários, uma exploração bem-sucedida poderia provocar efeitos em cadeia sobre operações inteiras.
Até o momento, não há indicação pública de ataques em larga escala especificamente associados à falha. Ainda assim, a ampla utilização do Ghostscript levou especialistas a classificarem o caso como de alto impacto potencial, especialmente em setores que processam grandes volumes de imagens e documentos digitais.
Depois de confirmar a vulnerabilidade, Yibelo notificou a Artifex, proprietária do Ghostscript, além de empresas diretamente afetadas, como Google e Zoom. A desenvolvedora do software lançou atualizações para corrigir o problema, enquanto as companhias ajustaram sistemas internos e serviços que dependem da tecnologia.
As correções alteram a forma como o Ghostscript trata fontes personalizadas e valida o conteúdo dos arquivos antes de executá-los. Empresas que utilizam o programa em rotinas de conversão ou exibição de documentos devem aplicar os patches de segurança ou atualizar o software para as versões mais recentes.
Organizações que ainda não fizeram a atualização permanecem potencialmente expostas. Por isso, equipes de tecnologia e segurança precisam identificar onde o Ghostscript está instalado, aplicar as correções e reforçar filtros e mecanismos de monitoramento em serviços que recebem arquivos enviados por usuários.
A descoberta da Upload2Shell também reforça um alerta de engenheiros de segurança, especialistas em defesa cibernética e ex-funcionários de serviços de inteligência de países ocidentais sobre o uso crescente da inteligência artificial. Segundo esses especialistas, a tecnologia pode ampliar tanto a busca automatizada por vulnerabilidades quanto a sofisticação de ataques, tornando interrupções tecnológicas graves mais frequentes e complexas.
Ao mesmo tempo, a IA também pode ajudar a encontrar problemas antigos que passaram décadas sem ser detectados, como ocorreu no Ghostscript. Interrupções recentes que afetaram serviços de e-mail e voos nos Estados Unidos evidenciam a crescente interconexão e vulnerabilidade da infraestrutura digital, embora nem todos esses episódios tenham relação direta com inteligência artificial.
Para administradores de sistemas, o caso reforça a necessidade de manter softwares atualizados, revisar componentes utilizados em segundo plano e responder rapidamente a alertas de pesquisadores independentes.
.gif)
.gif)




Facebook