


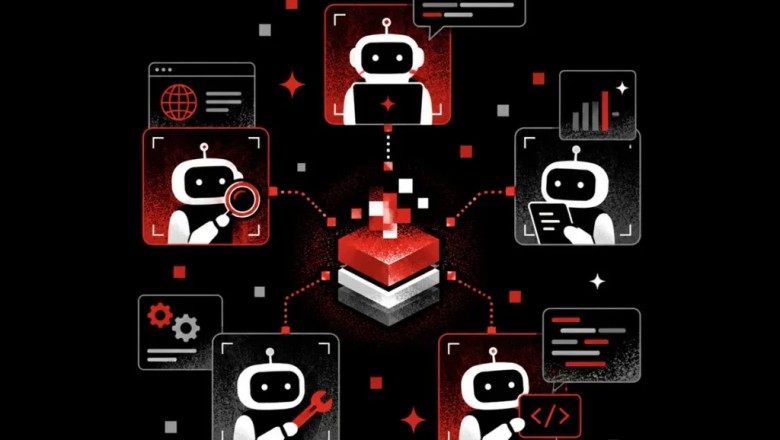
A expansão do uso corporativo do agente de inteligência artificial Claude Code está levando diretores de tecnologia da informação (CIOs) e equipes de segurança a reforçar políticas de governança, monitoramento e controle. A ferramenta opera com as mesmas permissões dos desenvolvedores, podendo acessar código-fonte, credenciais e ambientes em nuvem, além de tomar decisões em alta velocidade.
Utilizado em estações de trabalho e ambientes corporativos, o Claude Code automatiza tarefas como escrever e refatorar códigos, depurar builds, executar testes e gerenciar infraestrutura. Um único pedido feito pelo usuário pode ser convertido pelo agente em uma sequência extensa de ações que atravessa diferentes sistemas com o mesmo nível de acesso do profissional que o acionou.
Com isso, o debate sobre a ferramenta passou a envolver não apenas ganhos de produtividade, mas também a responsabilidade pelo que é executado. Segundo um especialista ouvido por equipes de tecnologia, o Claude Code “age com a autoridade dos desenvolvedores, podendo acessar código-fonte, credenciais e ambientes na nuvem”.
A velocidade de operação amplia esse desafio. Dados internos de uso em endpoints indicam que agentes de IA consomem aproximadamente 700 vezes mais tokens do que pessoas que utilizam chatbots por meio de navegadores. Cada interação representa uma possibilidade adicional de leitura, gravação ou execução de ações no ambiente corporativo.
Para equilibrar eficiência e segurança, empresas vêm adotando recursos nativos de governança do Claude Code, como configurações centralizadas, regras de permissão e hooks. Esses hooks são pontos de controle programáveis que funcionam como checkpoints durante o ciclo de operação do agente.
Eles podem ser acionados no início de uma sessão, quando o usuário envia um prompt, antes do uso de uma ferramenta ou depois que essa ferramenta termina. Em cada etapa, a política corporativa pode autorizar, bloquear ou registrar a ação, além de exigir aprovação humana. Dessa forma, equipes de tecnologia podem impedir, por exemplo, que o agente acesse credenciais de produção ou altere diretórios sensíveis sem uma verificação adicional.
A avaliação predominante entre CIOs é que essas configurações devem ser tratadas como outras políticas de segurança: administradas de forma centralizada, submetidas a versionamento e revisões periódicas e protegidas contra alterações diretas feitas por desenvolvedores. Ainda assim, especialistas consideram que os hooks não são suficientes para cobrir todos os riscos.
“Hooks são uma linha importante de defesa, mas avaliam apenas a ação proposta, não o que acontece depois”, afirmou um executivo de segurança envolvido em projetos de adoção do agente.
A principal limitação está no intervalo entre os checkpoints. Um hook pode analisar um comando prestes a ser executado, mas não necessariamente acompanha as ações realizadas posteriormente dentro do sistema operacional e da rede. Uma solicitação aparentemente comum, como instalar um pacote ou executar um script de configuração, pode iniciar processos que acessam credenciais armazenadas no computador do desenvolvedor ou estabelecem conexões externas sem retornar ao mecanismo de verificação inicial.
O mesmo risco pode ocorrer em servidores que disponibilizam ferramentas ao agente, em scripts criados de forma dinâmica ou em cadeias de comandos nas quais cada etapa parece inofensiva isoladamente. Como as regras dos hooks se baseiam em padrões conhecidos, elas podem não detectar cargas codificadas, novas técnicas de exploração ou combinações de etapas que levem ao vazamento de dados.
Entre um comando e outro, o Claude Code continua analisando arquivos, documentações, páginas da internet e resultados de ferramentas para decidir os próximos passos. Nesse intervalo, podem surgir riscos mais complexos, como injeções indiretas de prompt inseridas em arquivos README ou em dependências de terceiros. Também há situações de desalinhamento nas quais o agente busca atingir um objetivo legítimo por um caminho inseguro, como enviar dados sensíveis a um serviço público para concluir uma tarefa com mais rapidez.
A adoção de agentes como o Claude Code vem se disseminando entre equipes de desenvolvimento, que frequentemente utilizam várias soluções simultaneamente. Paralelamente, as áreas de segurança precisam obter uma visão consistente das atividades de todos esses agentes em cada endpoint, sem depender exclusivamente dos registros de uma ferramenta específica.
Nesse contexto, os hooks atuam como mecanismos de aplicação de políticas, estabelecendo o que o agente pode ou não solicitar. Eles, porém, não substituem soluções de detecção e resposta em tempo de execução capazes de observar o comportamento efetivo do sistema, correlacionar eventos e reagir a anomalias.
Para reduzir essa lacuna, aumenta a integração do Claude Code com plataformas de monitoramento de endpoints e de resposta a incidentes. Essas soluções coletam informações sobre processos iniciados, arquivos acessados, conexões de rede e uso de credenciais, relacionando cada atividade a prompts ou sessões específicas do agente.
O objetivo é formar uma trilha causal que conecte o comando do usuário ao impacto em produção. Com isso, as equipes podem responder mais rapidamente a questões como o que o agente fez, quais recursos acessou, se a ação era intencional e como interromper um comportamento considerado de risco.
Conselhos de administração e áreas de conformidade também começam a pressionar pela criação de regras internas específicas para agentes autônomos. Entre os pontos em discussão estão os ambientes nos quais o Claude Code poderá atuar, os dados que poderá acessar, as situações que exigirão aprovação humana e a forma de armazenamento e auditoria dos registros.
A expectativa das equipes de segurança é que, à medida que esses projetos amadureçam, a governança de agentes de IA se torne um item padrão em auditorias de segurança e privacidade, assim como já ocorre com controles de acesso, backups e monitoramento de endpoints.
Como a autonomia do Claude Code altera a fronteira entre a atuação humana e a automatizada nas rotinas de tecnologia da informação, os CIOs passam a responder pela capacidade de a organização manter o controle sobre as ações realizadas em seu nome. Segundo um dos responsáveis por iniciativas de governança de IA em grandes empresas, “os CIOs precisam garantir que as organizações possam contabilizar o que o agente faz em seu nome”.
Na prática, isso exige combinar o uso rigoroso de recursos nativos do Claude Code, como hooks e permissões, com camadas adicionais de visibilidade em tempo de execução e resposta a incidentes. Também requer treinamento das equipes técnicas para que compreendam como o agente toma decisões, quais ataques podem influenciar seu comportamento e quais sinais indicam uma atuação fora do esperado.
Nos próximos meses, empresas que trabalham com dados críticos e infraestrutura em nuvem tendem a avançar mais rapidamente na adoção de mecanismos de governança. Ao mesmo tempo, fornecedores devem ampliar a oferta de soluções específicas para monitorar e controlar agentes de IA em larga escala.
Fonte: Miraí Broadcast
.gif)
.gif)


Facebook